

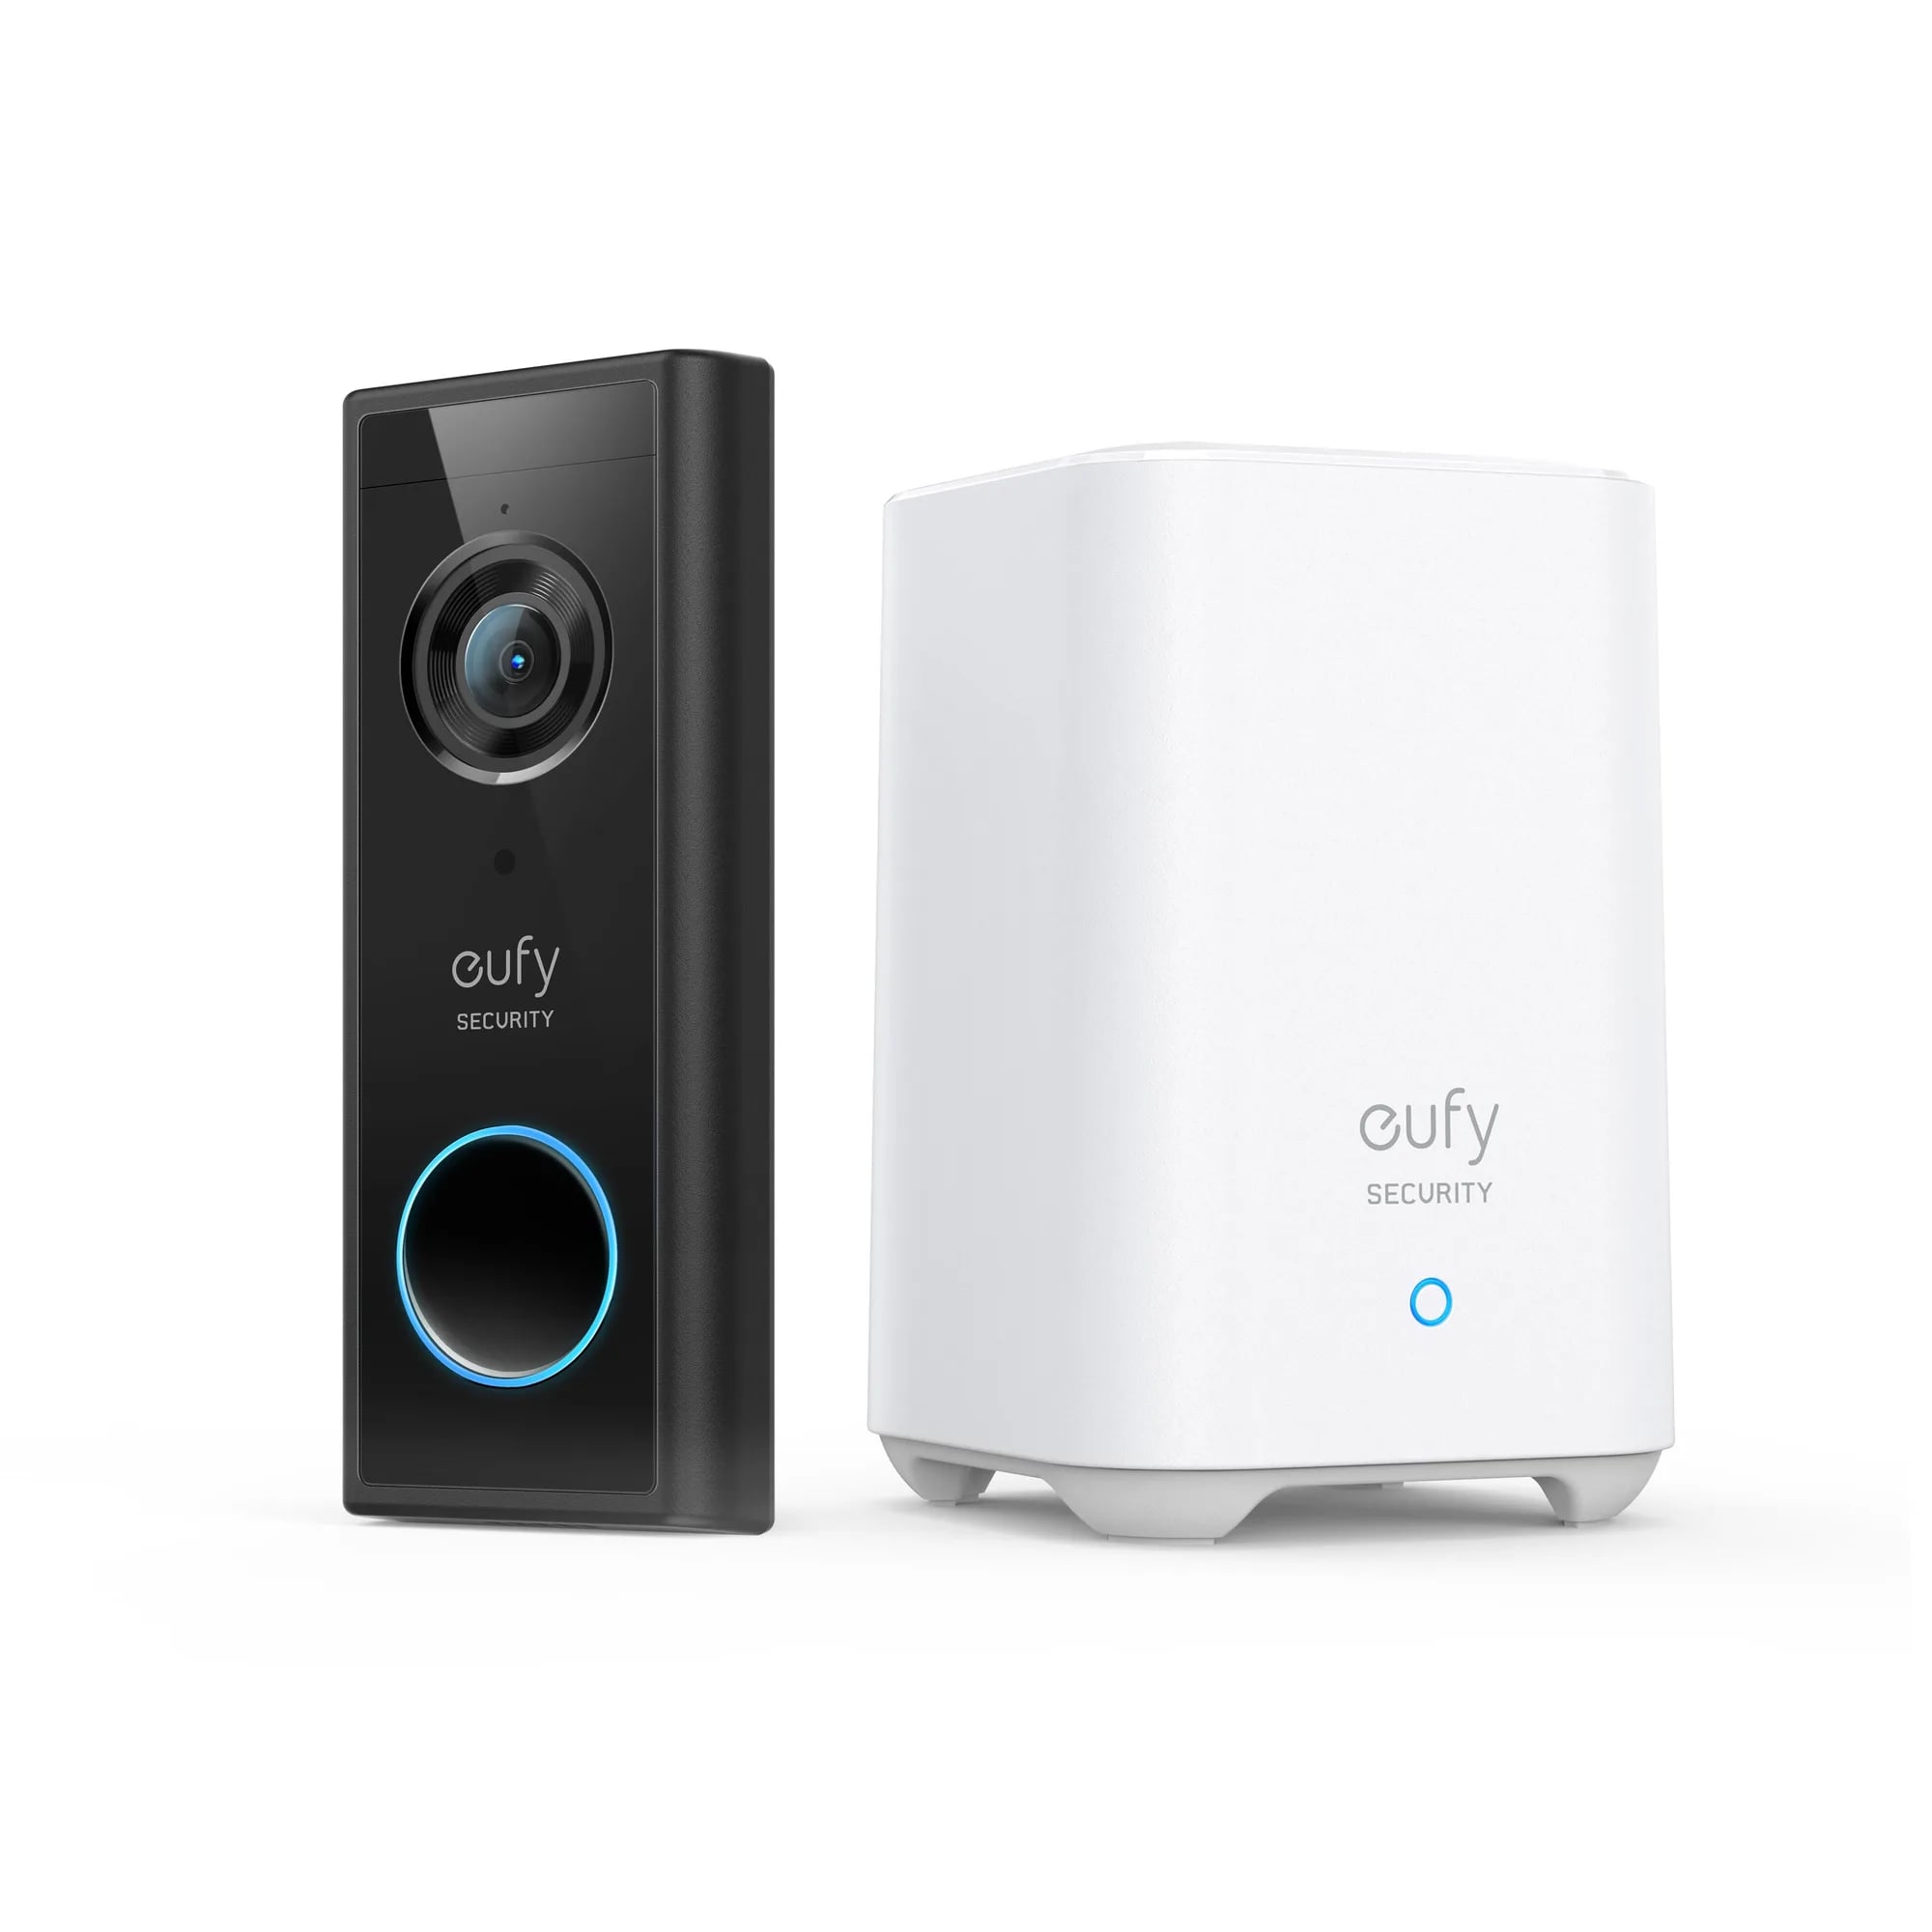
Säkerhetsforskaren Juan Manuel Fernandez, känd som TheXC3LL, har kartlagt flera sårbarheter i Eufys ekosystem för videodörrklockor, skriver news.lavx.hu.
Dörrklockan kommunicerar med basenheten Homebase Station 2 via ett dolt WPA2-nätverk med namnet OCEAN_XXXXXX, där suffixet är de sista 24 bitarna av Homebasens MAC-adress. Nätverket är inte isolerat - den som ansluter sig får även tillgång till internet via offrets router och kan nå andra enheter i hemnätverket.
Eftersom nätverket använder vanlig WPA2 går det att störa ut med så kallade deauth-paket. En angripare kan på så sätt koppla bort dörrklockan från Homebasen och mobilappen, vilket hindrar den från att strömma ljud och video utan att ägaren märker något.
Fernandez visar hur den första delen av MAC-adressen går att känna igen med vanlig wifi-utrustning, vilket gör det enkelt att hitta sårbara enheter.
Forskaren lyckades även knäcka det ljudbaserade synkprotokoll som används vid parkoppling mellan dörrklocka och Homebase, samt extrahera nätverkslösenordet ur dörrklockans flashminne.
Krypteringsnyckeln som skyddar konfigurationsfilen visade sig vara statisk och likadan på alla enheter, vilket gör att vem som helst kan läsa ut uppgifterna om de får fysisk tillgång till en dörrklocka i några minuter.
Enligt Fernandez bygger arbetet vidare på tidigare forskning som redan visat svagheter i hur Eufy genererar nätverksnycklar.