

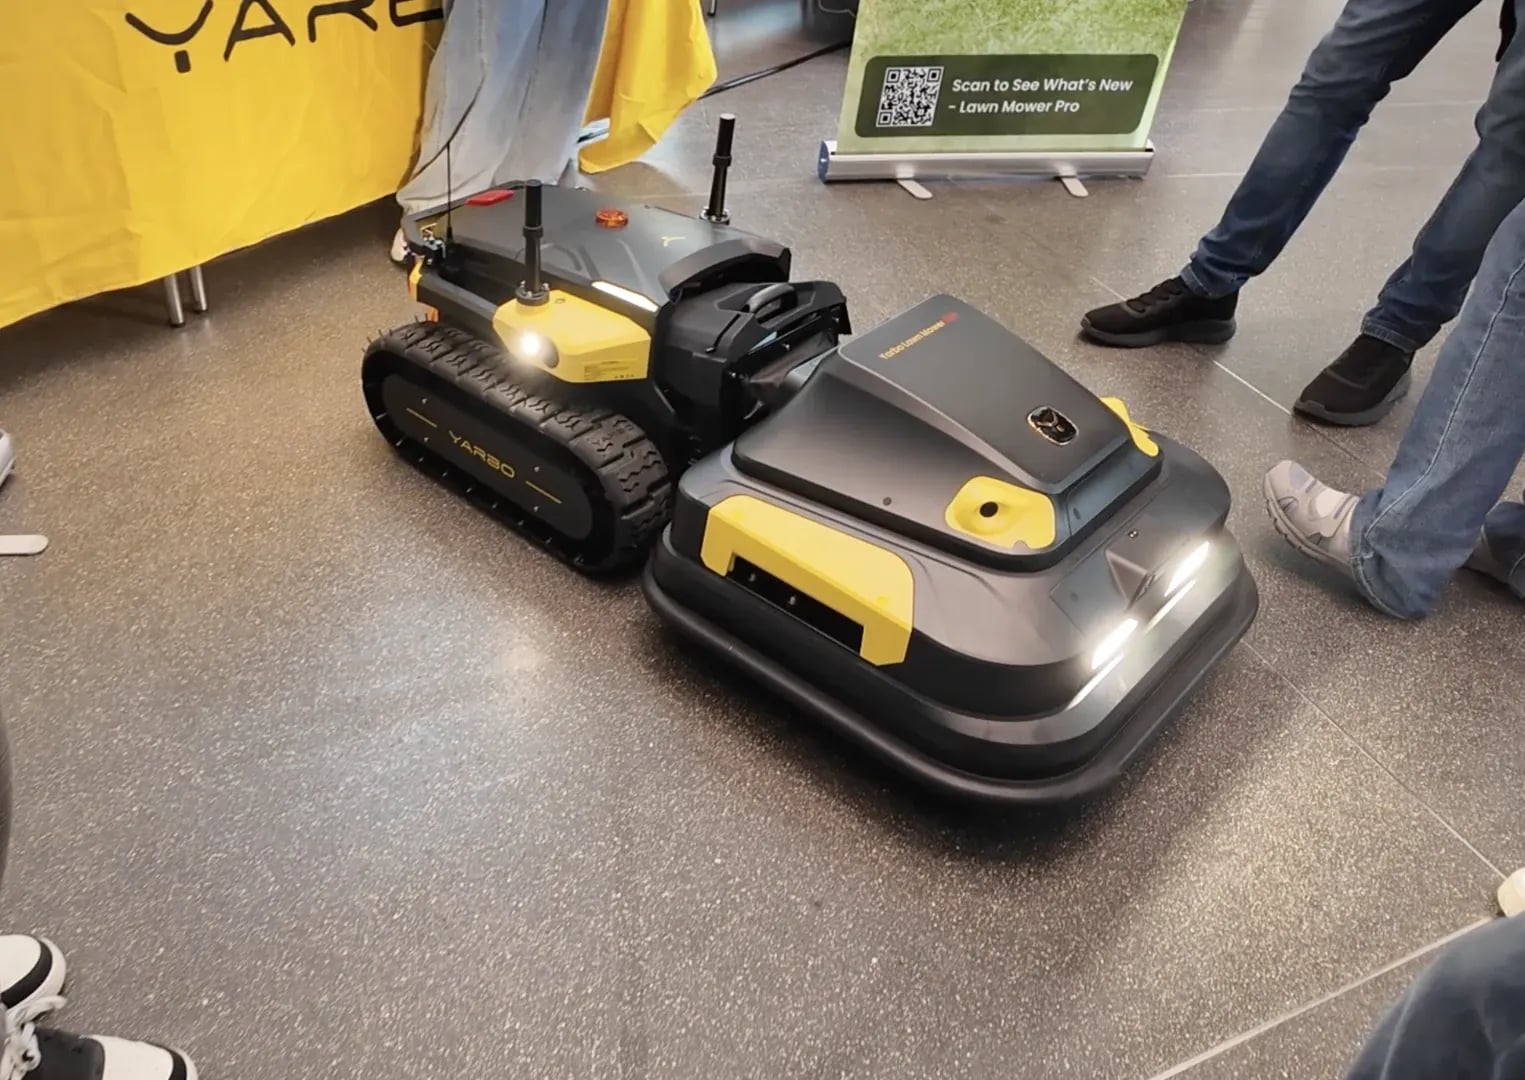
Den tyske säkerhetsforskaren Andreas Makris publicerade den 7 maj en detaljerad rapport om allvarliga säkerhetshål i Yarbos robotgräsklippare – maskiner som väger uppemot 90 kilo och är utrustade med kameror, 4G och roterande knivar som kan orsaka rejäl skada.
Säkerhetsproblemet var att alla enheter delar samma hårdkodade root-lösenord, ett lösenord som dessutom återställs vid varje uppdatering och som inte kan ändras av användaren. Den som tar sig in i en maskin har i praktiken tillgång till hela Yarbos flotta globalt.
Skandalen aktualiserar problemen med säkerheten kring smarta hem produkter och uppkopplade enheter med inbyggda kameror och mikrofoner. Vi har tidigare rapporterat om ett liknande säkerhetshål hos DJI:s robotdammsugare.
Makris kontaktade Yarbo innan han gick ut med informationen. Svaret han fick var nästan lite nedlåtande – företaget kallade det ett avsiktligt designval för att kunna ge teknisk support.
Efter detta boilerplate-svar vände han sig istället till The Verge, som bekräftade fynden och publicerade storyn den 8 maj. Reportern som reste ut för att verifiera uppgifterna lät en Yarbomaskin köra på honom – fjärrstyrd av Makris från Tyskland, nästan sex tusen mil bort.
Dagen efter publiceringen backade Yarbo helt. Företaget bekräftade forskarens fynd, bad om ursäkt och presenterade en detaljerad åtgärdsplan och ett 1200-ord långt uttalande.
Sårbarheterna har nu officiellt katalogiserats – ett standardiserat sätt för säkerhetsforskare och myndigheter världen över att spåra och kommunicera om kända säkerhetshål – och gäller de hårdkodade inloggningsuppgifterna samt ett osäkert kommunikationsprotokoll mellan enhet och server.
Än är inte allt frid och fröjd
Vissa in-app-sårbarheter har patchats, men de allvarligaste bristerna sitter djupare. Det hårdkodade lösenorden finns inbyggda i själva firmware-koden och kan inte ändras av användaren. Därtill har det hittats en dold bakdörr i firmwaren som ger fjärråtkomst och som överlever både fabriksåterställning och vanliga uppdateringar.
Yarbo har meddelat att de tänker behålla möjligheten till fjärråtkomst, men med striktare kontroller som kräver användarens godkännande och som loggas – ett beslut som knappast kommer att lugna alla. En första våg av firmware-uppdateringar väntas rullas ut inom en vecka.